
Se supo
¿El jueves?
correo reenviado tres veces
«lo vio alguien de infra»
Cumplimiento normativo · Ley 21.719 · Strategic Mind
CumplIA evalúa tus controles contra lo que de verdad corre en tu nube, guarda la evidencia y lleva los plazos de la Ley 21.719 de datos personales y de la ANCI (Agencia Nacional de Ciberseguridad). La IA propone; notificar lo decide una persona.
Lee la evidencia de donde ya está
Fuentes que lee CumplIA, en sólo lectura. No son clientes ni alianzas.Recorrido
Ocho pantallas del producto en uso, cada una con lo que conviene mirar. Elige por dónde partir.
Qué hace
Del control evaluado a la brecha calificada, todo deja rastro en el mismo lugar. Lo que se puede medir se mide; lo que es un juicio jurídico lo confirma una persona.
Activas un marco y sus controles se evalúan contra AWS Config, IAM, CloudTrail y Security Hub: Ley 21.719, ISO 27001, PCI DSS 4.0, SOC 2 y Ley 21.663. Fuera de la 21.719, cada marco trae un subconjunto representativo de controles, no la norma completa.
Cada control guarda la evidencia que lo respalda o lo contradice, con su fuente y su fecha. Lo que no cumple se vuelve un hallazgo con severidad, prioridad y una remediación propuesta.
Borrador, revisión, aprobada, retirada. Editar una política aprobada abre una versión nueva en borrador; la anterior queda como estaba.
Encuentra dónde viven los datos personales —buckets de S3, bases RDS, o lo que declares— y los clasifica mirando columnas y patrones, sin extraer el dato de nadie. Con eso arma el RAT.
Acceso, rectificación, supresión, oposición, portabilidad y bloqueo, cada uno con su plazo legal: 30 días corridos, prorrogables una vez si se avisa antes de que venzan. El bloqueo temporal, en 2 días hábiles.
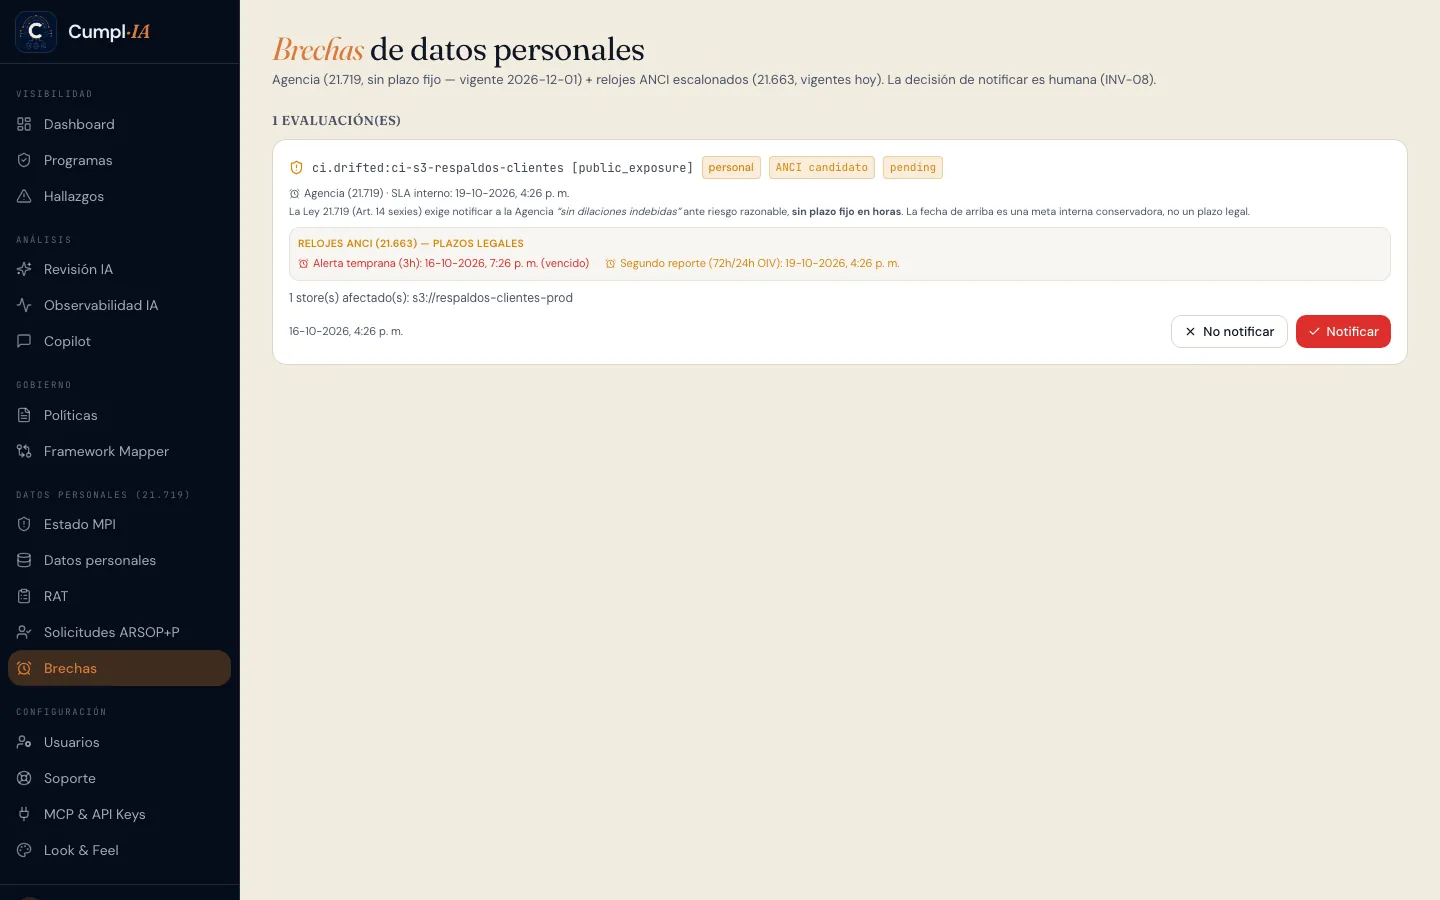
Con CumplIA conectado a VigIA, una exposición de datos personales detectada en tu infraestructura abre la evaluación de brecha; conectado a ServIA, la abre un incidente de seguridad declarado. Corre con los plazos de la Agencia de Protección de Datos y, si califica, los de la ANCI. La evaluación automática de una brecha necesita esas conexiones; sin ellas, el resto de CumplIA —programas, controles, hallazgos, RAT y solicitudes de titulares— funciona igual. Y una brecha que ningún sistema detecta —un notebook perdido, un correo enviado a quien no correspondía— se registra a mano en la pantalla Brechas, con sus plazos corriendo desde que se detectó.
El tablero del Modelo de Prevención de Infracciones (MPI, DS 662/2025) muestra sus 9 elementos mínimos y quién cubre cada uno. El paquete de auditoría sale en un ZIP con resumen, métricas y OSCAL 1.1.2.
El motor de políticas y los marcos que evalúa
Los relojes
Una brecha de datos personales responde ante la Agencia de Protección de Datos; un incidente con efectos significativos, además, ante la ANCI. Son plazos distintos y corren por separado. Marca lo que pasó y mira qué corre.
Cumple, no cumple, parcial, pendiente o revisión manual. Nunca un verde por defecto.
Fuente, fecha y contenido. Se agrega; no se edita ni se borra.
Abierto, en curso, resuelto, riesgo aceptado o falso positivo, con su historia completa.
ZIP con resumen ejecutivo, controles, métricas y OSCAL. Cifras de la ilustración: de ejemplo.
La diferencia, en una ficha
Arrastra el control. A la izquierda, cómo se ve el viernes en la mañana cuando todo vive en correos; a la derecha, cuando el expediente se armó solo y falta una sola cosa: decidir.
Para cada mesa
La Ley 21.719 entra en vigencia el 1 de diciembre de 2026. Las tres personas que tienen que llegar preparadas ven cosas distintas.
Gerencia general · legal · directorio
Llegas a diciembre con un programa medido, no con una carpeta. Ves cuántos de los 19 controles de la ley se cumplen hoy y qué falta para cada uno.
El tablero del MPI separa lo que cubre el producto de lo que es trabajo de la organización: nadie te vende una certificación que sólo puede dar la Agencia.
Encargado de cumplimiento · DPD · seguridad
Los plazos los lleva el sistema; las decisiones, tú. El RAT llega pre-poblado, las solicitudes de los titulares con su fecha de vencimiento y las brechas con sus relojes corriendo.
Con VigIA conectado, si el jueves en la noche alguien abre un bucket con datos personales, el viernes en la mañana ya está la evaluación esperando tu decisión.
Auditoría interna · riesgo · auditor externo
Evidencia que no se edita ni se borra, y la traza de cada cosa que sugirió la IA: qué modelo, qué versión de la instrucción y quién la revisó.
No decimos «certificado» donde no hay certificado: te mostramos el control y su evidencia.
Cómo se parte
Sin proyecto de consultoría al inicio. Cada paso deja algo que se puede mirar antes de dar el siguiente.
La Ley 21.719, ISO 27001 o ambos: por lo que te van a preguntar primero.
Credenciales de sólo lectura en tu cuenta de AWS. CumplIA no las guarda en sus tablas.
Lo que se pudo medir, con evidencia; lo que no, marcado como pendiente o manual.
Clasificación de datos, RAT y equivalencias entre marcos: la IA propone, tu equipo confirma.
Reevaluación periódica, solicitudes y brechas con sus plazos, paquete para el auditor.
Conversemos
Te mostramos CumplIA con tu caso sobre la mesa: la ley que te aplica, lo que ya tienes y lo que falta. Respondemos en uno o dos días hábiles.
contacto@strategicmind.net